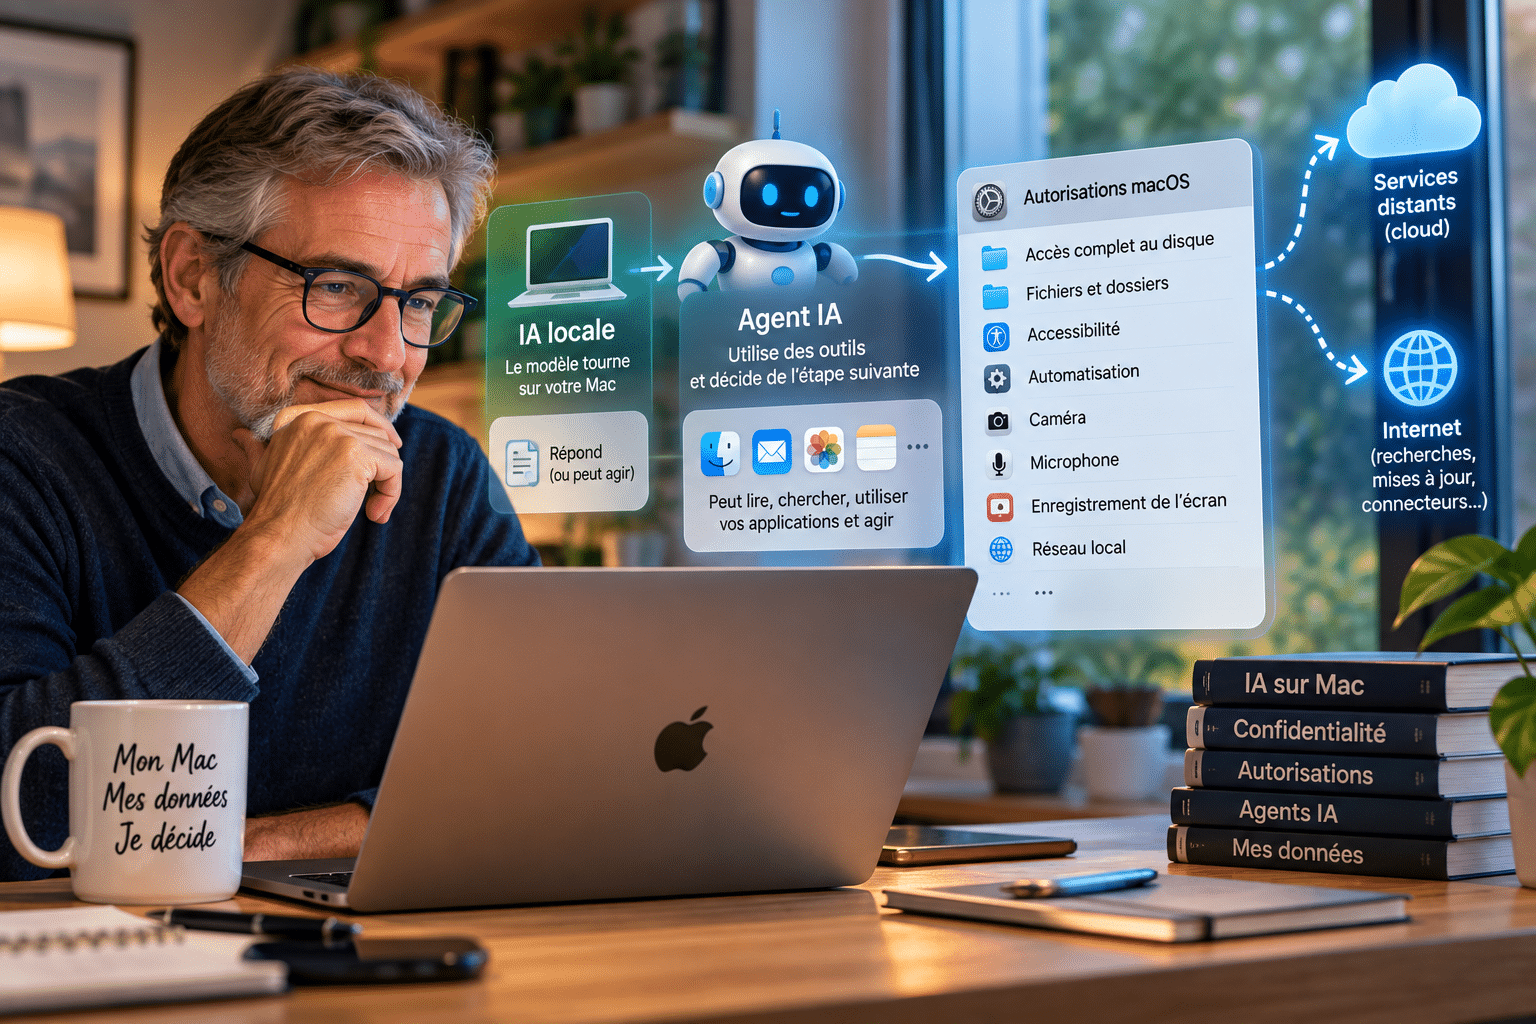
Apple vient d’annoncer qu’elle allait renforcer l’une des autorisations les plus puissantes de macOS : l’Accès complet au disque.
Le 2 octobre 2026, Apple a reconnu que certains développeurs utilisaient cette autorisation d’une manière susceptible d’exposer des fichiers, des courriels, des messages et même l’historique de navigation sans que l’utilisateur en mesure toujours réellement la portée. L’entreprise annonce donc de futurs contrôles exigeant une action beaucoup plus explicite avant d’accorder cet accès exceptionnel. Apple n’a, pour l’instant, indiqué aucune date de mise en œuvre.
L’annonce intervient quelques jours après une polémique concernant Muse, l’agent IA de Meta sur Mac. Un chroniqueur américain avait affirmé que Muse avait exploité le contenu de ses messages privés ; Meta conteste qu’un tel accès puisse avoir lieu sans autorisation et affirme qu’il faut activer à la fois l’Accès complet au disque et le connecteur Messages. Apple, de son côté, ne cite ni Muse ni Meta dans son annonce.
Cette actualité mérite mieux qu’un débat sur une application particulière.
Car derrière elle se pose une question beaucoup plus importante :
C’est là que le vrai problème commence.
⏱️ En 30 secondes
Mon verdict : Apple a raison de resserrer l’Accès complet au disque, mais ce n’est que le début.
- ✓ IA locale et agent IA ne désignent pas la même chose : « local » indique où travaille l’IA ; « agent » indique jusqu’où elle peut agir.
- ✓ Un agent change la nature du risque : il peut enchaîner plusieurs actions et décider lui-même de l’étape suivante.
- ✓ Local ne veut pas dire privé : le moteur peut tourner sur le Mac tandis que l’application communique avec Internet, notamment lorsque la connexion est rétablie.
- ✓ La vraie frontière doit devenir visible : ce que l’IA peut faire sur le Mac et ce qu’elle peut envoyer hors du Mac.
- ✓ Apple doit absorber la complexité : l’utilisateur doit recevoir quelques informations claires au bon moment, pas devenir administrateur réseau.
Avant d’aller plus loin : IA locale et agent IA, ce n’est pas la même chose
Deux expressions vont revenir souvent dans les mois et années qui viennent, et il vaut mieux ne pas les confondre.
Une IA locale décrit d’abord l’endroit où fonctionne le modèle, c’est-à-dire le moteur de l’intelligence artificielle.
Si ce moteur tourne directement sur votre Mac, en utilisant son processeur et sa mémoire, certaines questions et certains traitements peuvent être effectués sur la machine au lieu d’être confiés à un serveur distant.
Mais une IA locale peut parfaitement rester très sage.
Vous lui posez une question, elle répond.
Elle ne fouille pas votre Mac.
Elle ne déplace aucun fichier.
Elle ne lance aucune application.
Elle n’agit pas à votre place.
Un agent IA, lui, se définit par sa capacité à agir.
On lui donne un objectif. Il peut alors utiliser différents outils pour essayer de l’atteindre : rechercher un fichier, ouvrir un document, consulter une application, classer des informations, créer quelque chose ou appeler un service extérieur.
Et surtout :
C’est cette autonomie qui change la donne.
Un agent peut fonctionner dans le cloud et agir sur des services eux-mêmes en ligne : messagerie, agenda, documents partagés, applications web.
Mais s’il doit intervenir sur votre Mac, accéder à ses fichiers ou contrôler ses applications, il lui faut un relais présent sur la machine : une application, une extension, un connecteur ou un autre composant logiciel.
Et c’est ce composant qui entre alors dans le système des autorisations de macOS.
La distinction peut donc se représenter très simplement :
| Répond seulement | Peut agir | |
|---|---|---|
| Dans le cloud | Chatbot classique | Agent en ligne |
| Sur votre Mac | IA locale « sage » | Agent local |
« Local » nous dit où l’IA travaille.
« Agent » nous dit jusqu’où elle peut agir.
Ce sont deux axes différents.
Pourquoi les agents IA changent le problème
Avec un logiciel traditionnel, la mission est généralement assez déterminée.
Un logiciel de sauvegarde sauvegarde. Une application photo gère des photos. Un navigateur affiche des sites.
Avec un agent, vous pourriez simplement demander :
L’agent cherchera alors comment accomplir cet objectif.
Il pourra ouvrir plusieurs fichiers, comparer leur contenu, consulter éventuellement des courriels, utiliser une autre application, créer un document, observer le résultat obtenu puis choisir la suite.
C’est formidablement pratique.
Mais une permission accordée à l’application ne correspond alors plus nécessairement à une opération simple et parfaitement prévisible.
À retenir
Avec une IA conversationnelle, une erreur peut produire une mauvaise réponse.
Avec un agent disposant de droits importants, une erreur peut produire une mauvaise action.
Voilà pourquoi Apple s’inquiète aujourd’hui davantage de l’Accès complet au disque à mesure que les agents deviennent plus autonomes.
L’Accès complet au disque n’est que la première porte
Ouvrez :
menu Pomme > Réglages Système > Confidentialité et sécurité
Vous trouverez plusieurs catégories d’autorisations : Accès complet au disque, Fichiers et dossiers, Accessibilité, Automatisation, caméra, microphone, enregistrement de l’écran, Réseau local, contacts, calendriers…
Ces permissions ne sont évidemment pas mauvaises en elles-mêmes.
Elles permettent aux applications d’accomplir des fonctions parfaitement légitimes.
Le problème devient plus intéressant lorsqu’un agent ou son composant local en cumule plusieurs.
Une application capable de lire certains documents n’a pas nécessairement un pouvoir extraordinaire.
Une application capable de lire ces documents, d’observer l’écran, de contrôler d’autres logiciels et de communiquer avec l’extérieur possède déjà un rayon d’action très différent.
Conseil Jean-Michel : regardez surtout les cumuls
Avec les agents IA, il faudra apprendre à considérer le cumul des pouvoirs, pas seulement chaque interrupteur pris isolément.
Le vrai problème commence devant l’écran
Imaginons maintenant l’utilisateur réel.
macOS affiche une demande.
Autoriser.
Une deuxième apparaît.
Autoriser.
Une troisième explique qu’il faut redémarrer l’application.
On redémarre.
Une quatrième apparaît.
Autoriser.
Ce comportement n’a rien de stupide.
La personne veut simplement que le programme qu’elle vient d’installer fonctionne.
Si la sécurité repose sur la capacité de chacun à comprendre successivement une demi-douzaine d’autorisations techniques, elle finira inévitablement par produire l’effet inverse : l’utilisateur apprendra à les accepter machinalement.
C’est là que les réponses du type « il n’avait qu’à lire » deviennent assez théoriques.
Une autorisation que presque personne n’est capable d’évaluer correctement n’est pas un excellent système de consentement.
IA locale sur Mac : local ne signifie pas automatiquement privé
Revenons maintenant à l’IA locale.
Faire fonctionner le moteur de l’IA directement sur un Mac Apple Silicon peut présenter de vrais avantages pour la confidentialité.
Une partie importante du travail peut avoir lieu sans envoyer chaque demande et chaque document à un service distant.
C’est une voie très intéressante.
Mais l’expression « 100 % local » mérite toujours une question supplémentaire :
Le modèle peut fonctionner entièrement sur le Mac tandis que l’application qui l’héberge continue, elle, à communiquer avec Internet.
Elle peut chercher une mise à jour, envoyer des statistiques techniques, lancer une recherche web, utiliser un connecteur ou faire appel à un service distant pour une fonction particulière.
Tout cela peut être parfaitement légitime.
Mais cela montre pourquoi deux questions doivent rester séparées :
Où le calcul de l’IA est-il effectué ?
Où les données peuvent-elles circuler ?
La confidentialité ne dépend pas uniquement de l’endroit où tourne le modèle.
Elle dépend de toute la chaîne.
« Je coupe Internet pendant que l’IA travaille »
C’est une protection réelle… pendant que la connexion est coupée.
Sans Wi-Fi, Ethernet ou autre accès réseau, une application ne peut évidemment pas effectuer normalement un transfert vers Internet à cet instant.
Mais que se passe-t-il lorsque vous vous reconnectez ?
Pendant la période hors ligne, une application peut avoir lu ou indexé des documents, créé des informations intermédiaires ou préparé certaines opérations.
Lors du retour du réseau, son comportement dépend de sa conception.
Elle peut ne rien envoyer.
Elle peut reprendre une synchronisation.
Elle peut effectuer une requête jusque-là impossible.
Elle peut appeler un connecteur ou un service extérieur.
Elle peut transmettre des données techniques.
Cela ne signifie absolument pas que toute IA locale va soudainement expédier vos documents à la première reconnexion.
Cela signifie simplement que couper Internet pendant quelques minutes ne suffit pas à démontrer qu’un système entier est privé.
Et c’est exactement le genre de subtilité que l’on ne peut pas demander à chaque utilisateur de contrôler lui-même.
Même « Réseau local » peut induire en erreur
macOS possède également une autorisation appelée Réseau local.
Le nom peut laisser croire qu’en la désactivant on interdit à une application toute communication réseau.
Ce n’est pas le cas.
Cette autorisation concerne principalement l’accès aux appareils et services présents sur votre réseau local : NAS, imprimantes, autres ordinateurs et équipements similaires.
Elle n’est pas l’équivalent d’un grand interrupteur :
Pour un informaticien, la distinction est assez naturelle.
Pour quelqu’un qui veut simplement demander à son Mac de retrouver les photos de ses petits-enfants, elle n’a aucune raison de l’être.
Et c’est là que je pense qu’Apple doit faire beaucoup mieux.
La sécurité ne peut pas devenir un travail à plein temps
On pourrait imaginer une solution réservée aux passionnés.
Installer un pare-feu spécialisé.
Surveiller les connexions sortantes.
Examiner les processus.
Contrôler chaque extension.
Lire les journaux.
Tester l’application sans Internet, puis après reconnexion.
Recommencer après chaque grosse mise à jour.
Ce n’est pas une réponse destinée au grand public.
Un ordinateur personnel doit être capable de transformer cette complexité en décisions beaucoup plus simples.
Et avec les agents IA, Apple a devant elle un nouveau problème d’interface aussi important que de sécurité.
La vraie frontière : ce qui se passe sur le Mac et ce qui en sort
Pour moi, c’est la prochaine étape indispensable.
macOS devrait aider l’utilisateur à distinguer clairement :
ce qu’une application ou un agent peut consulter et faire sur le Mac ;
et
ce qu’il s’apprête à transmettre à l’extérieur.
Je peux parfaitement accepter qu’une IA locale analyse cinquante documents pour retrouver une facture.
Je peux même accepter qu’un agent les organise à ma place.
Cela ne signifie pas automatiquement que j’accepte que leur contenu soit envoyé ailleurs.
Or cette frontière reste aujourd’hui beaucoup trop obscure.
Quoi ? Où ? Pourquoi ?
Imaginons qu’une fonction ait réellement besoin d’envoyer des informations à un service distant.
Je préférerais de très loin que macOS puisse afficher quelque chose comme :
Trois informations deviennent alors immédiatement accessibles.
Quoi ?
Quelles informations sont concernées ?
Où ?
À quel service vont-elles être envoyées ?
Pourquoi ?
Quelle fonction nécessite cette transmission ?
Voilà une décision qu’une personne normale peut prendre.
Elle n’a pas besoin de connaître l’adresse IP du serveur, le protocole utilisé ou l’architecture de l’application.
Elle doit comprendre ce qu’elle s’apprête réellement à autoriser.
Et parfois, une ancienne autorisation ne devrait pas suffire
Les agents soulèvent encore une autre question.
Une permission accordée une fois à une application peut rester active très longtemps.
Mais un agent est susceptible d’utiliser demain cette possibilité dans un contexte différent de celui dans lequel elle a été accordée.
Je pense donc que certaines transmissions particulièrement sensibles devraient pouvoir nécessiter une nouvelle confirmation au moment où elles vont réellement avoir lieu.
Pas pour chaque opération.
Sinon nous recréerions immédiatement le problème des fenêtres incessantes.
Mais lorsqu’une quantité importante de données personnelles s’apprête à quitter le Mac, ou lorsque leur nature mérite une prudence particulière, macOS devrait pouvoir revenir vers son propriétaire.
La sécurité ne devrait pas être bruyante en permanence.
Elle devrait parler lorsqu’elle a quelque chose d’important à dire.
Apple doit gérer la plomberie
L’utilisateur ne devrait pas avoir à analyser lui-même les connexions réseau et le fonctionnement interne de chaque agent.
Apple dispose du système d’exploitation.
C’est donc macOS qui devrait détecter autant que possible ce qui se passe, réduire les permissions excessives et présenter les décisions importantes sous une forme humaine.
À retenir
Apple doit gérer la plomberie.
L’utilisateur doit seulement pouvoir décider si l’eau peut sortir du robinet.
C’est beaucoup plus réaliste que de distribuer une longue notice de cybersécurité à chaque propriétaire de Mac.
Sans panique : ne désactivez pas tout
L’erreur inverse serait maintenant d’ouvrir les Réglages Système et de supprimer toutes les autorisations.
Ce serait une mauvaise idée.
Un logiciel de sauvegarde a réellement besoin de lire les éléments qu’il doit sauvegarder.
Une application de contrôle à distance peut avoir besoin d’Accessibilité.
Un logiciel d’automatisation doit pouvoir commander certaines applications.
Le bon réflexe n’est donc pas :
« Je bloque tout. »
Mais :
« Je sais pourquoi cette application possède cette autorisation. »
Ce que vous pouvez vérifier aujourd’hui en cinq minutes
Allez dans :
menu Pomme > Réglages Système > Confidentialité et sécurité
Regardez notamment l’Accès complet au disque, Accessibilité, Automatisation, l’enregistrement de l’écran et Réseau local.
Inutile de transformer cela en audit judiciaire.
Posez-vous simplement trois questions :
- Je connais cette application ?
- Je l’utilise encore ?
- L’autorisation accordée semble logique par rapport à ce qu’elle fait ?
Une vieille application oubliée ou un logiciel que vous ne reconnaissez même plus mérite une vérification.
En revanche, ne retirez pas au hasard une autorisation à une application importante simplement parce que son nom apparaît dans une liste.
Erreur fréquente : « Apple l’a autorisé, donc c’est sûr »
Non.
Apple contrôle l’accès à certaines capacités de macOS.
Lorsque vous acceptez une demande, vous autorisez ensuite l’application à utiliser la capacité correspondante dans les limites prévues par le système.
La fenêtre d’Apple protège donc une porte.
Elle ne garantit pas tout ce que l’application fera derrière cette porte.
Avec un logiciel traditionnel, cette nuance était déjà importante.
Avec des agents capables d’enchaîner eux-mêmes des opérations, elle devient beaucoup plus visible.
Ce que cela change pour l’assistance informatique
Pendant longtemps, une grande partie de l’assistance consistait à répondre :
Avec l’intelligence artificielle, une nouvelle question arrive :
C’est particulièrement vrai lorsqu’on met en place une IA locale ou un agent sur un Mac contenant des années de photos, de courriers, de documents administratifs et de données personnelles.
Le travail sérieux ne consiste plus seulement à vérifier que le logiciel démarre.
Il faut comprendre ce qu’il fait réellement.
Et surtout être capable de l’expliquer sans jargon à la personne qui va l’utiliser ensuite.
À retenir
Apple a raison de vouloir mieux protéger l’Accès complet au disque.
Mais les agents IA révèlent un problème plus large : nos systèmes d’autorisations ont été conçus à une époque où les applications étaient beaucoup plus prévisibles.
Demain, demander toujours davantage de confirmations à l’utilisateur ne suffira pas.
Il faudra lui montrer clairement les décisions réellement importantes.
Une IA locale peut réduire fortement les échanges avec des services distants, mais « local » ne signifie pas automatiquement « privé ».
Un agent peut énormément simplifier certaines tâches, mais cette utilité vient justement de son pouvoir d’action.
Le défi consiste donc moins à faire peur à l’utilisateur qu’à lui rendre enfin compréhensible ce qu’il autorise.
Parce que la bonne sécurité informatique n’est pas celle qui affiche le plus de fenêtres.
C’est celle qui vous prévient au bon moment, pour la bonne raison, avec des mots que vous comprenez.
Questions fréquentes
Une IA locale et un agent IA, est-ce la même chose ?
Non. Une IA locale décrit principalement l’endroit où fonctionne son moteur. Un agent IA décrit sa capacité à utiliser des outils et à agir pour atteindre un objectif. Un agent peut utiliser un moteur local, distant ou une combinaison des deux.
Un agent installé dans le cloud peut-il agir sur mon Mac ?
Pour intervenir directement sur les fichiers ou les applications du Mac, il lui faut normalement un composant présent sur la machine : application, extension, connecteur ou logiciel équivalent. C’est ce composant local qui devra disposer des autorisations nécessaires dans macOS.
Une IA locale garantit-elle que mes données ne quittent jamais mon Mac ?
Non. Le moteur de l’IA peut fonctionner localement tandis que l’application utilise par ailleurs Internet pour certaines fonctions. Il faut donc distinguer l’exécution locale du modèle de l’ensemble des communications de l’application.
Couper Internet suffit-il pour protéger mes données ?
Cela empêche une communication Internet pendant la déconnexion, mais ne permet pas à lui seul de déterminer le comportement de l’application après le retour du réseau.
Apple a-t-elle déjà annoncé les protections proposées dans cet article ?
Non. Apple a annoncé de futurs contrôles supplémentaires autour de l’Accès complet au disque et souhaite rendre son attribution beaucoup plus explicite. L’entreprise n’a pas encore détaillé leur fonctionnement ni donné de date de disponibilité.
Les propositions concernant l’identification des données sortantes et le principe « Quoi ? Où ? Pourquoi ? » constituent ici le point de vue d’AUCOEURDUMAC sur ce que macOS devrait permettre demain.
Sources et références
- Apple Developer — 2 octobre 2026 : Updates to Full Disk Access in macOS . Annonce officielle d’Apple concernant les futurs contrôles de l’Accès complet au disque et les risques croissants liés aux agents IA.
- Apple Platform Security : Controlling app access to files in macOS . Documentation Apple sur les autorisations d’accès aux fichiers, l’Accessibilité et l’Automatisation dans macOS.
- Apple Developer — WWDC 2026 : Exécutez une IA agentique locale sur le Mac à l’aide de MLX . Apple y distingue notamment le modèle local, la boucle agentique et les outils utilisés par l’agent.
- TechCrunch — 30 septembre 2026 : Meta disputes claim that Muse read a user’s private messages without permission . Rappel du désaccord entre le chroniqueur ayant mis en cause Muse et Meta concernant l’accès aux messages privés.
- Numerama : article à l’origine de cette réflexion . Le présent article va volontairement plus loin en distinguant IA locale, agent IA, permissions macOS et circulation des données.
Consultées et vérifiées en octobre 2026.
Vous souhaitez installer une IA locale ou utiliser un agent IA sur votre Mac sans simplement cliquer sur « Autoriser » à tout-va ?
Je peux vérifier avec vous les autorisations nécessaires, ce qui fonctionne réellement en local et les communications dont l’outil a besoin, à domicile ou à distance.
Le but n’est pas de bloquer l’IA. Le but est de savoir exactement quelles clés on lui confie.
Me contacter